


Cel i zakres projektu
Chciałem poznać działanie Wazuh jako rozwiązania open source do monitorowania bezpieczeństwa. Interesowało mnie, jakie reguły reagują na wywołane zdarzenia oraz jak połączyć wykrycie z automatycznym działaniem. Wykorzystałem scenariusze z oficjalnej dokumentacji, aby sprawdzić te mechanizmy we własnym środowisku.
Wazuh działa w kontenerze LXC w Proxmox. Monitorowane środowisko obejmuje dwa systemy Windows oraz maszynę wirtualną z Debianem. Jest to prywatne laboratorium służące do nauki i testów.
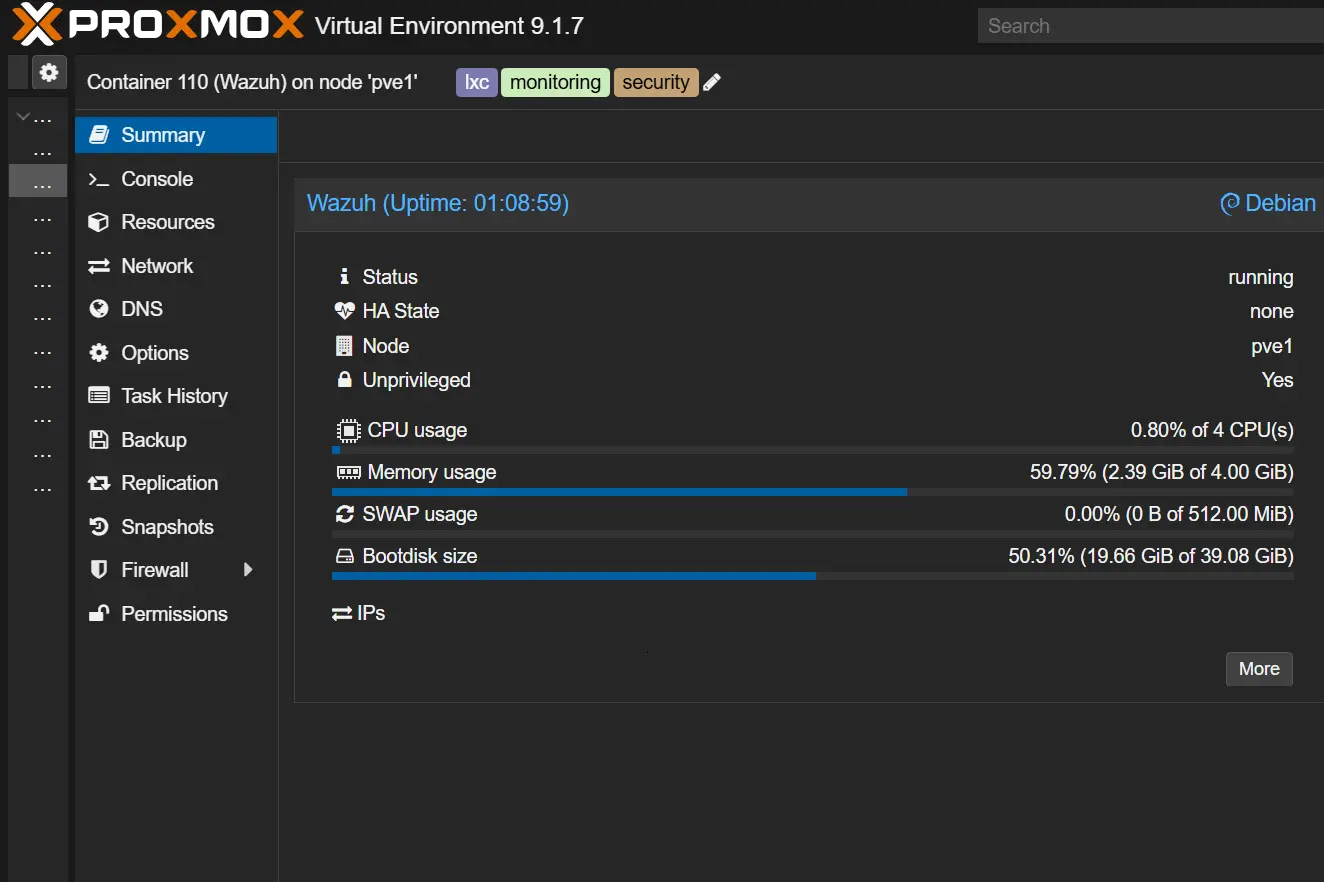
Wazuh w kontenerze LXC w prywatnym laboratorium Proxmox.
Trzy scenariusze, które sprawdziłem
Wykrywanie prób brute force
Przeprowadziłem próby brute force z wykorzystaniem narzędzia Hydra według scenariusza Wazuh. System wykrył wywołane zdarzenia i wygenerował odpowiadające im alerty. Pozwoliło mi to zobaczyć, jak próby nieudanego uwierzytelnienia są przedstawiane w systemie i które reguły na nie reagują.
Monitorowanie integralności plików
Przetestowałem FIM, modyfikując plik tekstowy w określonej lokalizacji. Wazuh wykrywał zmiany zgodnie z konfiguracją. Prosty, kontrolowany test pozwolił mi powiązać własne działanie z informacją otrzymaną w systemie.
Integracja z VirusTotal i automatyczna reakcja
Uruchomiłem integrację z VirusTotal i odtworzyłem opisany w dokumentacji scenariusz wykrycia oraz automatycznego usunięcia pliku testowego EICAR. Sprawdziłem cały przebieg: wykrycie pliku przez FIM, uzyskanie wyniku z VirusTotal i usunięcie pliku przez skonfigurowany mechanizm Active Response. Scenariusz zadziałał w moim środowisku.
Publiczne API VirusTotal wystarczało do moich testów laboratoryjnych. Przy zastosowaniu biznesowym trzeba jednak ocenić zarówno limity zapytań, jak i warunki korzystania z usługi oraz koszty odpowiedniego wariantu integracji.
Widoczność monitorowanego środowiska
Panel agentów pozwalał mi sprawdzać, które hosty raportują do systemu. To ważny punkt odniesienia przy interpretacji wyników: brak zdarzeń nie powinien być oceniany bez sprawdzenia, czy dane z danego hosta rzeczywiście docierają.
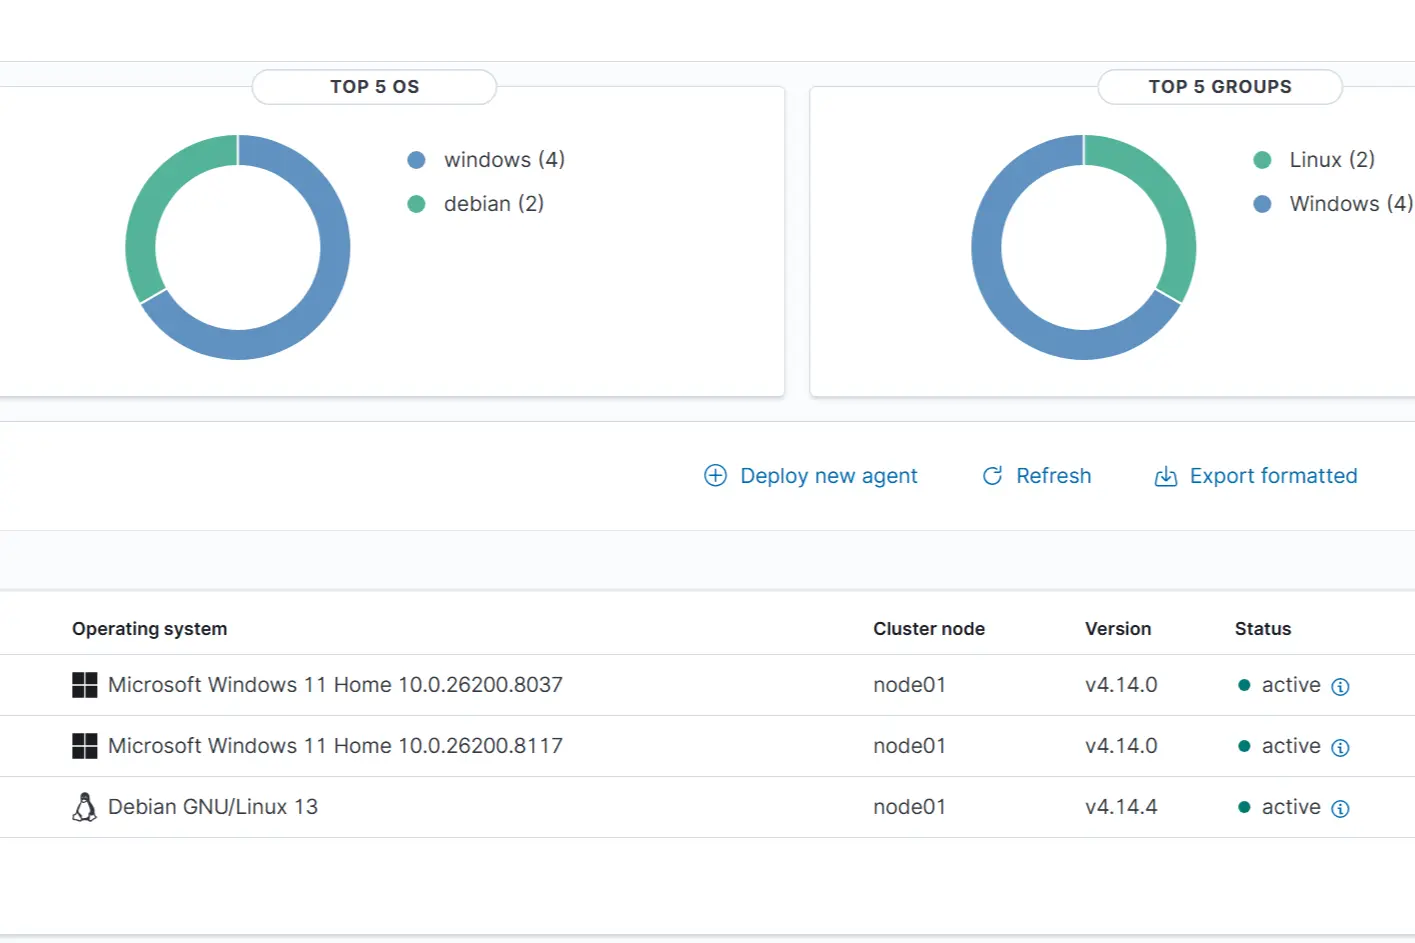
Panel agentów Wazuh w środowisku testowym.
Wazuh prezentował również zgłoszenia podatności. Traktuję je jako punkt wyjścia do weryfikacji i analizy w kontekście zasobu. Samo zgłoszenie podatności nie jest dowodem jej wykorzystania ani wystąpienia incydentu.
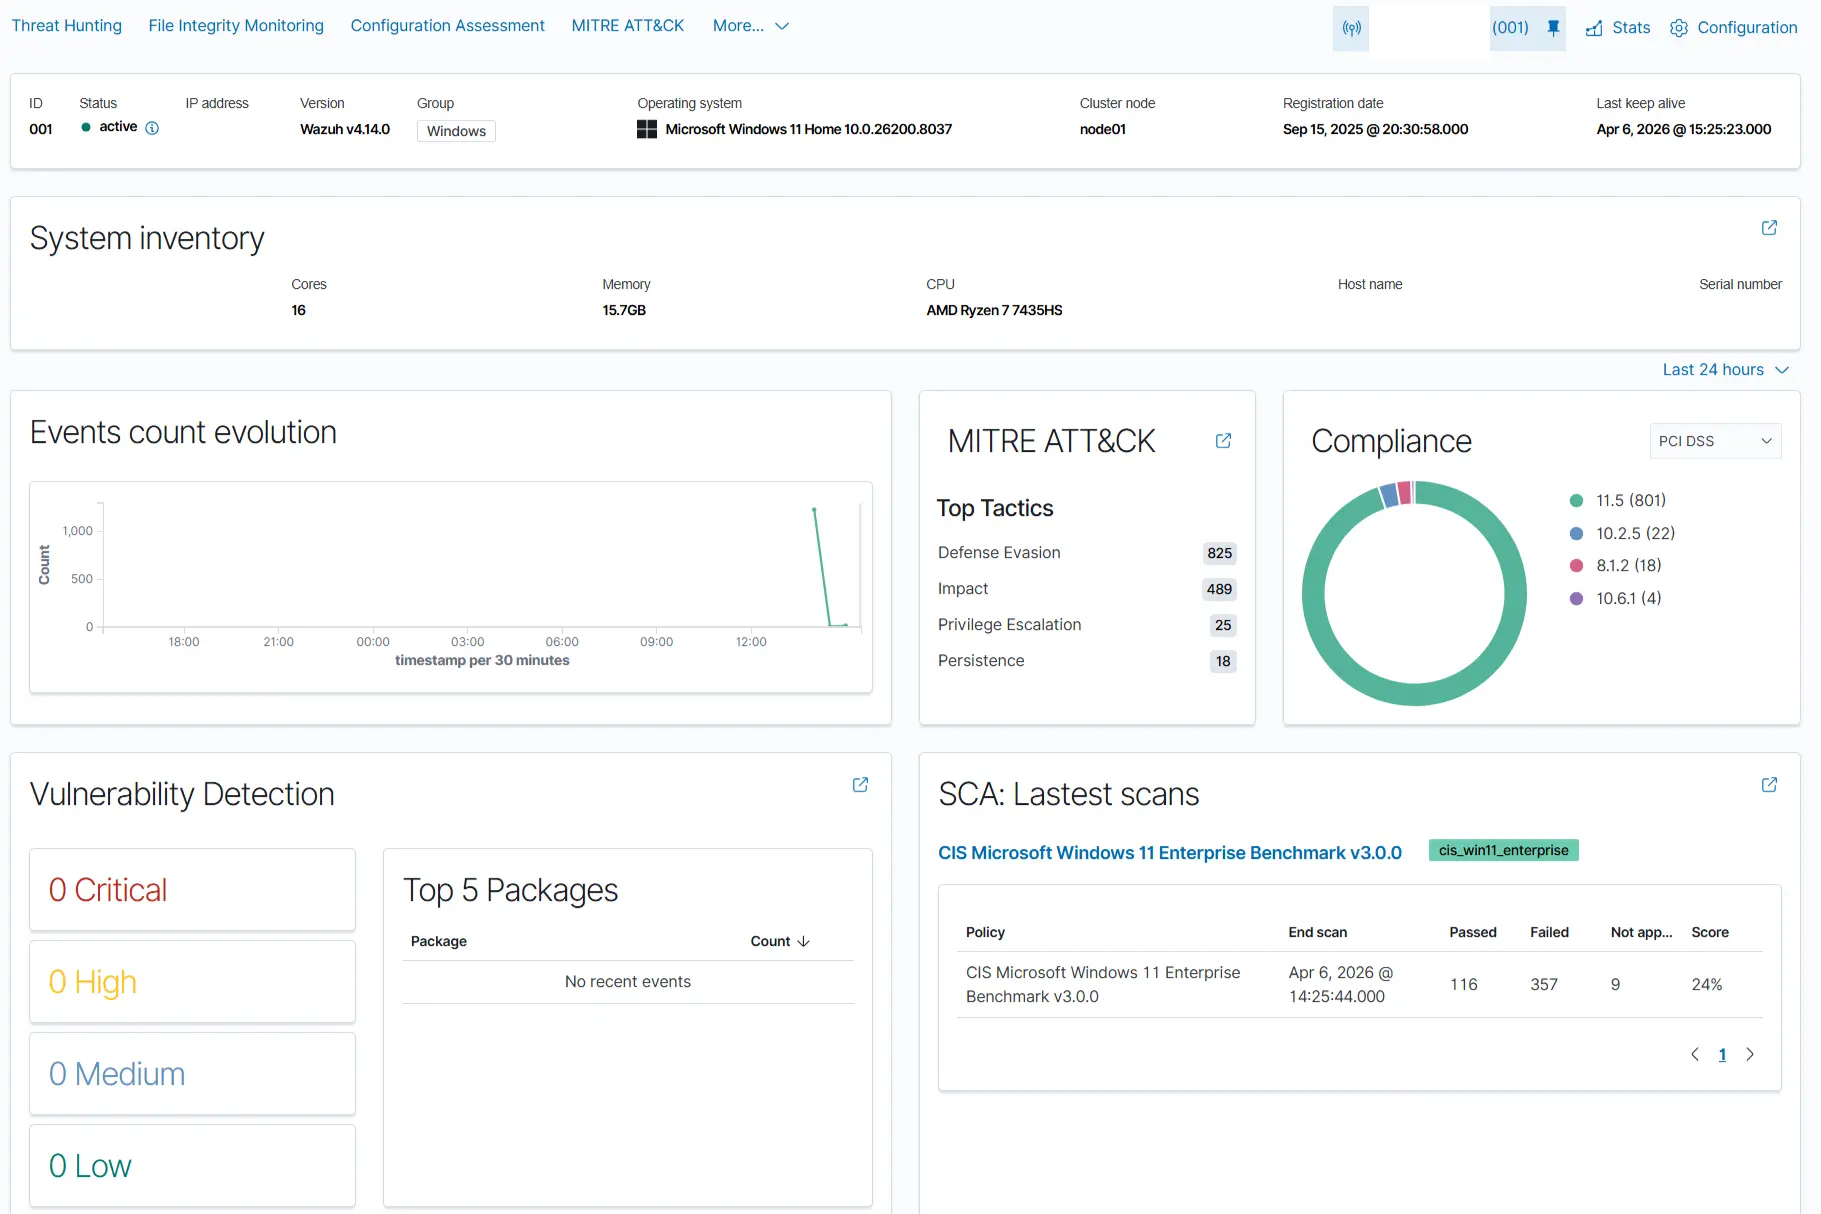
Zgłoszenia podatności jako punkt wyjścia do dalszej weryfikacji.
Wyniki i ograniczenia
Potwierdziłem działanie trzech wybranych scenariuszy: detekcji prób brute force, wykrywania zmian pliku oraz integracji z VirusTotal połączonej z automatycznym usunięciem pliku testowego. Korzystałem z gotowych scenariuszy dokumentacji i sprawdzałem ich działanie we własnej konfiguracji.
Testy nie stanowią pomiaru ogólnej skuteczności detekcji ani potwierdzenia gotowości produkcyjnej. Ich wartością było prześledzenie konkretnych mechanizmów od wywołania zdarzenia do alertu, a w jednym scenariuszu również do automatycznej reakcji.
Przełożenie na biznes
Wnioski z tego projektu odnoszę również do wdrażania innych narzędzi w organizacji. Wybór i instalacja rozwiązania to początek. Następnie trzeba skonfigurować je zgodnie z potrzebami, przetestować działanie w przewidzianych scenariuszach oraz przygotować personel do jego obsługi i właściwego reagowania.
Skuteczne wdrożenie wymaga przygotowania zarówno technologii, jak i ludzi. Poza konfiguracją i testami potrzebne są jasno określony cel, czas na poznanie rozwiązania, dostęp do wiedzy oraz wsparcie. Szkolenie powinno przygotowywać pracowników do rzeczywistych zadań i decyzji, które będą podejmować.
Pracownik powinien rozumieć otrzymywane informacje, swoją odpowiedzialność oraz sposób postępowania: kiedy podjąć działanie i kiedy przekazać sprawę dalej. Odpowiedzialność za wdrożenie obejmuje również zapewnienie warunków do zdobycia tych kompetencji.
Podsumowanie
Dla mnie miarą skutecznego wdrożenia jest to, czy rozwiązanie działa zgodnie z założeniami, a ludzie potrafią wykorzystać je w codziennej pracy. Laboratorium pozwoliło mi sprawdzić wybrane mechanizmy techniczne. W organizacji trzeba połączyć je z kompetencjami personelu i ustalonym sposobem działania.
Źródła i dokumentacja
Q&A: Wazuh
Czy FIM sam usuwa pliki?
FIM wykrywa zmiany plików. W opisanym scenariuszu usunięcie pliku wykonywał osobny mechanizm Active Response po uzyskaniu wyniku z VirusTotal.
Czy test potwierdza skuteczność wobec każdego zagrożenia?
Nie. Potwierdziłem działanie wybranych scenariuszy w swojej konfiguracji. Nie mierzyłem wykrywalności wszystkich zagrożeń ani odsetka fałszywych alarmów.
